Claude中转 We*RTC泄露排查指南
V2EX Claude 节点的一篇帖子提醒用户注意 We*RTC 可能暴露真实网络信息,并建议在 iOS 上开启 Lockdown Mode。帖子反映了一个值得检查的隐私问题,但其中“某个服务一定会主动探测 We*RTC”的说法没有附上可复现的请求记录,不能直接当作已证实结论。
We*RTC 风险本身有明确技术基础。W3C We*RTC 规范说明,*** 候选地址可能透露设备位置和本地网络拓扑,也可能增加设备指纹信息。稳妥做法是分别测试网页、桌面客户端和命令行路径,确认每条流量实际从哪里出去,再决定需要哪些限制。
先理解暴露范围
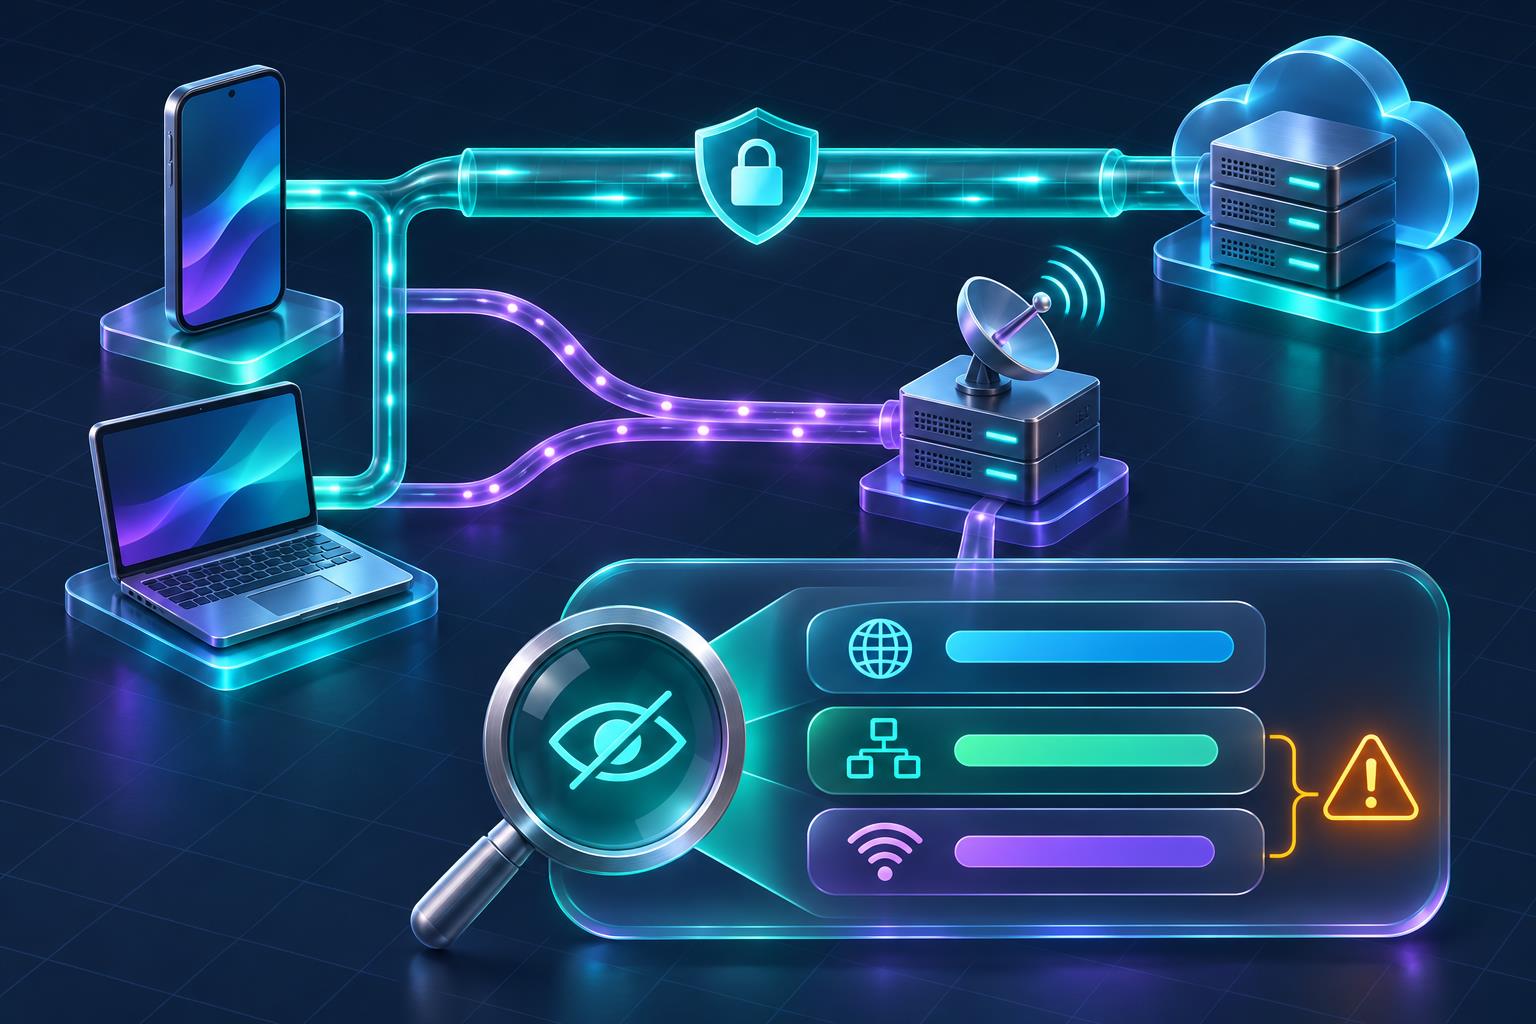
访问任何网站时,网站服务器通常都能看到建立 ****S 连接的出口 IP。We*RTC 可能额外收集 host、server refle**ve 或 relay 等 *** 候选,用于寻找点对点通信路径。候选信息可能包含本地接口、经 NAT 映射的地址或中继地址,具体表现取决于浏览器、操作系统和网络配置。
看到 We*RTC 测试页面显示一个 IP,并不等于已经泄露家庭地址。应先比较该地址与正常网页出口、**出口和本机网络接口的关系,再判断它属于预期出口还是绕过路径。
建立测试基线
测试前记录设备型号、系统版本、浏览器版本、网络类型、**模式和出口 IP。使用不含业务数据的临时环境,先关闭不必要的扩展和插件,避免其他软件同时建立 STUN 或 UDP 连接。
分别在不使用**、普通系统**和全流量隧道三种状态下测试。记录网页看到的公网 IP、*** 候选类型、候选地址和测试时间。不要只截最终页面,还应保留浏览器开发者工具或网络日志,确认测试站点实际请求了哪些服务。
选择测试站点时要注意隐私。此类页面本身会接收网络数据,不应使用来源不明的脚本,也不要在同一浏览器会话中登录敏感账户。
分开测试三个入口
浏览器、桌面客户端和 CLI 的网络栈可能不同。浏览器页面可以运行 J**aScript 和 We*RTC;桌面客户端可能包含嵌入式网页组件;CLI 通常主要发送 ****S API 请求,但插件、网页工具和子进程可能建立额外连接。
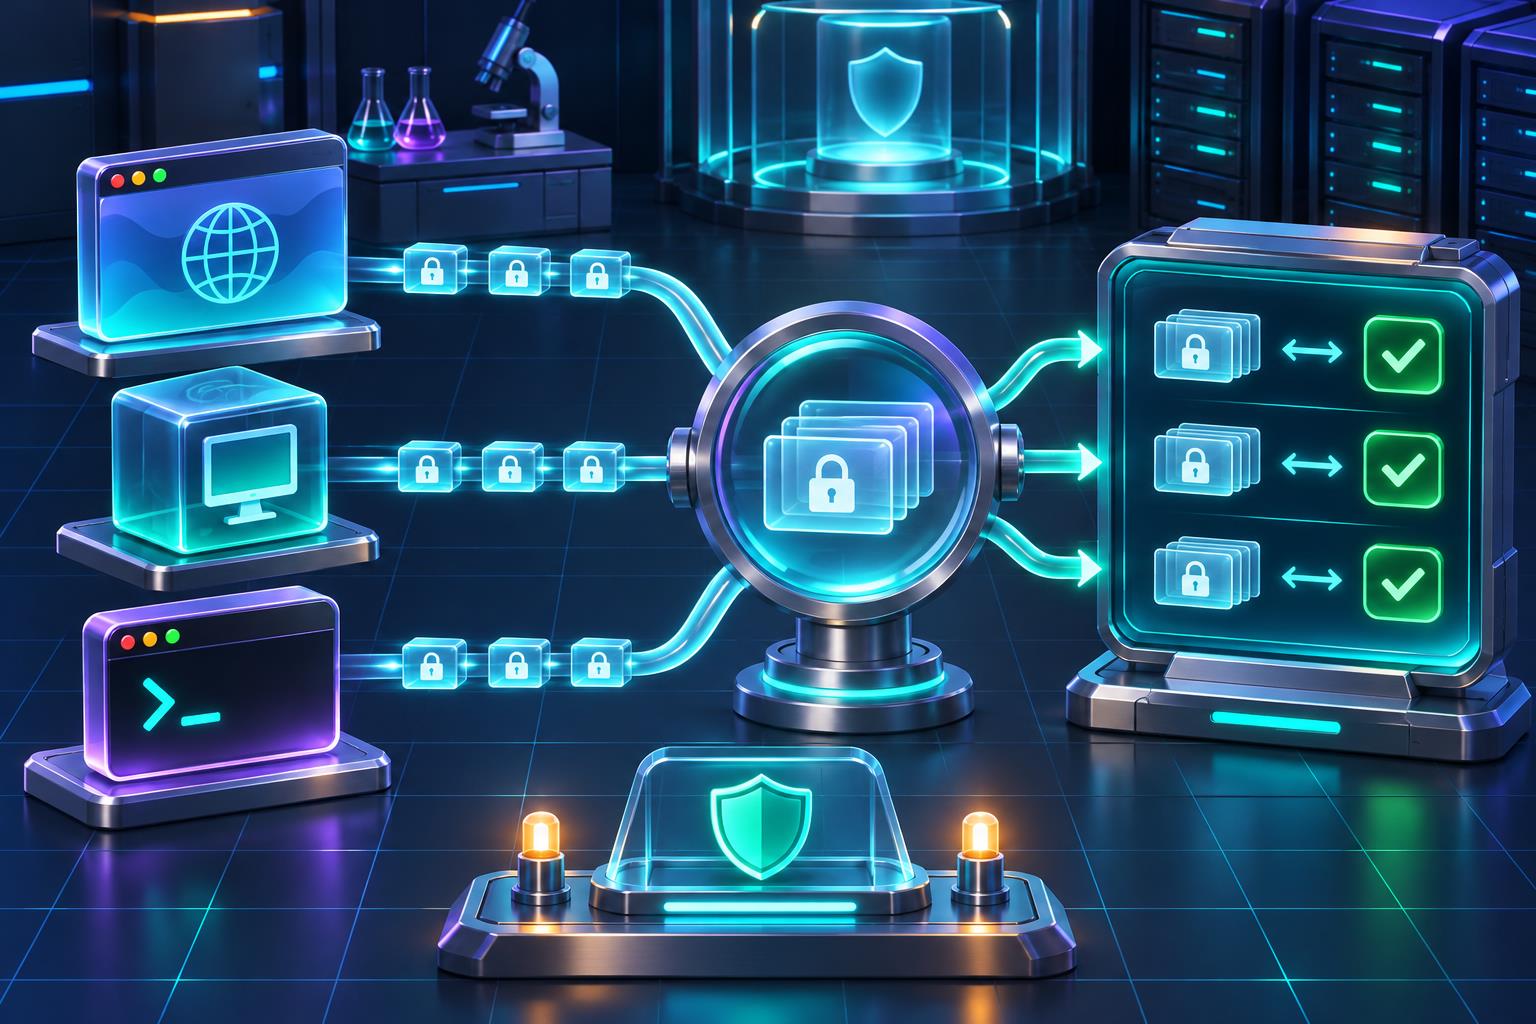
每个入口都应单独启动,其他客户端保持关闭。先完成空闲观察,再执行一次最小请求,比较新增的域名、协议、端口和出口地址。若只有浏览器路径出现 STUN 流量,问题重点在网页环境;若桌面客户端或子进程也出现,应继续检查其组件和插件。
检查**是否覆盖 UDP
普通 **** 或 SOCKS **不一定接管所有 UDP 流量。We*RTC 使用 ***、STUN 和 T**N 协商连接时,可能走与网页 ****S 不同的路径。仅看到浏览器网页出口正确,不能证明其他协议也经过同一出口。
团队可以使用系统认可的****工具检查 DNS、UDP、STUN 和 T**N 请求是否进入预期隧道。全流量模式也需要实测,因为分流规则、IPv6、***例外和应用绕过设置都可能影响结果。
不要通过关闭证书校验、安装不可信根证书或上传真实会话来排查。测试目标是确认路由,不是解密所有业务内容。
正确评估 Lockdown Mode
Apple 官方说明将 Lockdown Mode 定义为面向极少数可能遭受高度复杂攻击用户的极端保护。开启后会限制部分复杂网页技术,并可能让网站和应用功能异常。它不是专门为 We*RTC 设计的普通隐私开关,也不适合在没有威胁评估的情况下统一要求所有用户开启。
高风险人员可以根据组织安全建议启用,并逐项验证业务功能。一般用户更适合先更新系统和浏览器、收紧网站权限、测试**覆盖范围,再决定是否需要更强限制。即使启用 Lockdown Mode,也仍要确认实际出口和应用例外设置。
采用分层防护
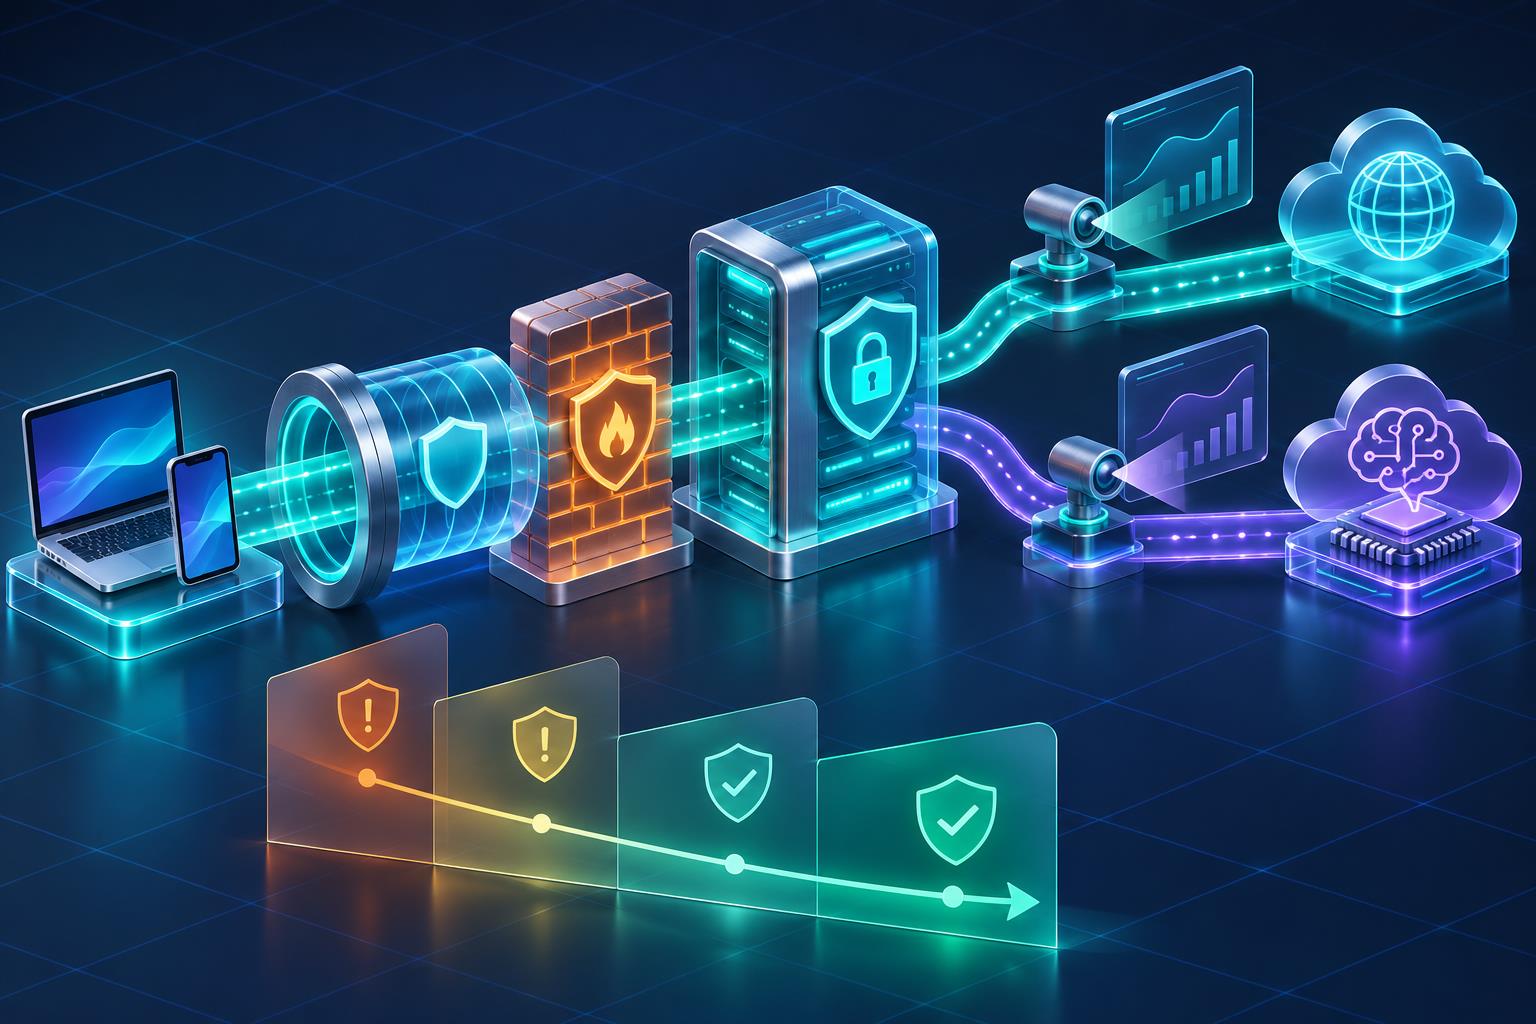
设备层保持系统、浏览器和客户端更新;浏览器层限制不必要的网站权限和扩展;网络层确认 IPv4、IPv6、DNS 与 UDP 均按策略路由;应用层减少不必要的网页组件和第三方插件;审计层记录异常域名和出口变化。
开发自有 We*RTC 应用时,可以评估仅使用 T**N relay 候选。MDN 的 *** 候选说明指出,relay-only 策略可以减少向通信对端暴露地址,但会降低可选连接路径,并增加中继成本。普通终端用户无法替第三方网站修改此配置,因此仍需依靠浏览器与网络策略。
区分模型 API 和网页流量
Claude中转 主要改变模型 API 请求的入口,不会自动管理浏览器 We*RTC、其他网站脚本或设备上的所有 UDP 流量。选择 Claude中转站 时,应同时检查 API 域名、*ase **L、日志策略、密钥隔离和网络出口,不要把中转服务当作全设备匿名工具。
KingFlow AI提供兼容 OpenAI 与 Anthropic 协议的统一 API **,终端、IDE 和桌面客户端可以通过替换 *ase **L 接入。对于希望减少网页端依赖的团队,可以用独立密钥和小额测试流量评估其 API中转 路径,并在本地记录目标域名和出口。
采用 API中转站 后,仍要对网页工具、插件和子进程分别测试。统一 API 入口有助于管理密钥、模型调用和用量,但 We*RTC 防护仍属于浏览器、操作系统和网络层的职责。
十步排查清单
- 记录系统 浏览器 客户端和**版本。
- 确认普通 ****S 页面看到的出口 IP。
- 记录 We*RTC *** 候选类型和地址。
- 比较无** 普通**和全流量隧道结果。
- 分别测试浏览器 桌面客户端和 CLI。
- 检查 IPv6 DNS UDP 和 STUN 是否按策略路由。
- 关闭不必要的扩展 插件和网页权限。
- 根据个人威胁模型评估 Lockdown Mode。
- 将模型 API 与网页流量分开记录和审计。
- 在系统 客户端或网络配置变化后重新测试。
结语
We*RTC 候选地址可能增加网络信息暴露,但单个社区帖子不能证明某个服务必然实施了特定探测。先建立 ****S 出口基线,再分别验证 *** 候选、客户端路径和 UDP 路由,才能找到真正的绕过点。Lockdown Mode 适合少数高风险场景;多数团队应从更新软件、限制权限、验证隧道和分离 API 流量开始。
 发布日不该临时找 Mac 新加坡远程 Mac 如何守住最后一公里
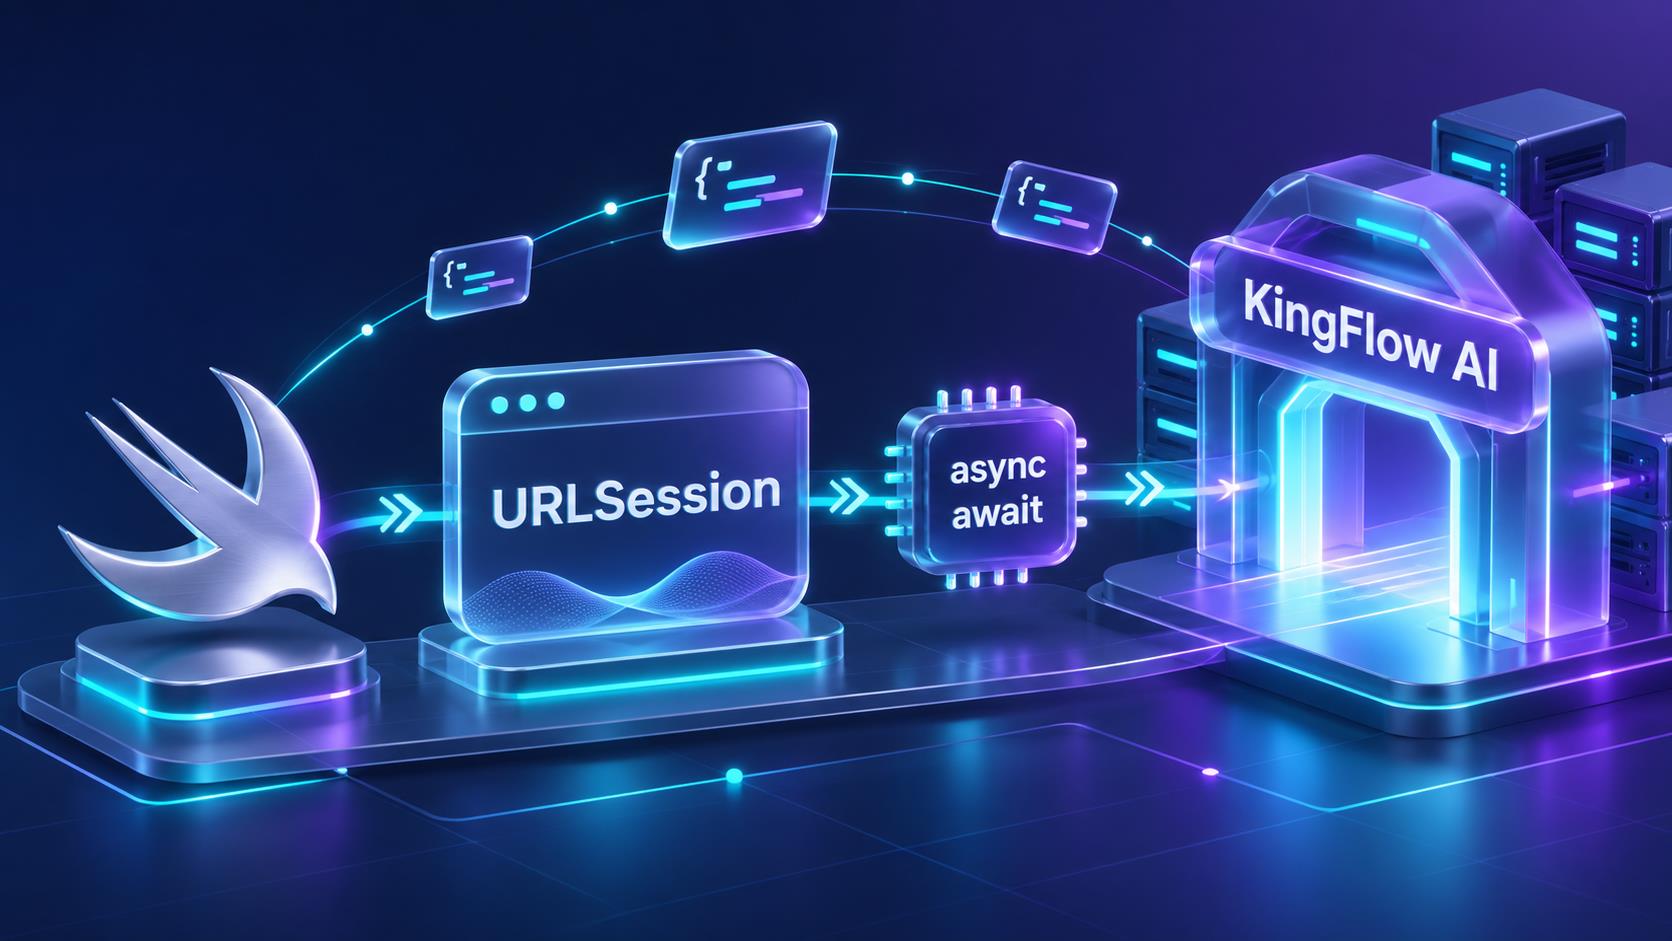 KingFlow AI API中转 Swift URLSession 接入教程
 让你去支教,你带出一班学霸
 项目进度不等新电脑 新加坡远程 Mac 如何补上 macOS 开发缺口