Claude中转与Claude中转站怎么选:本地API中转、API中转站比远程托管更省心吗
最近 V2EX 的 Claude 节点出现了一类很有意思的讨论:有人尝试把 Claude 放到远程机器上运行,有人设计命令中转工具,把当前目录同步到服务器执行后再同步回来,也有人考虑提供海外设备托管服务。目标都很直接——让 Claude Code 能持续工作,又尽量少折腾本地环境。
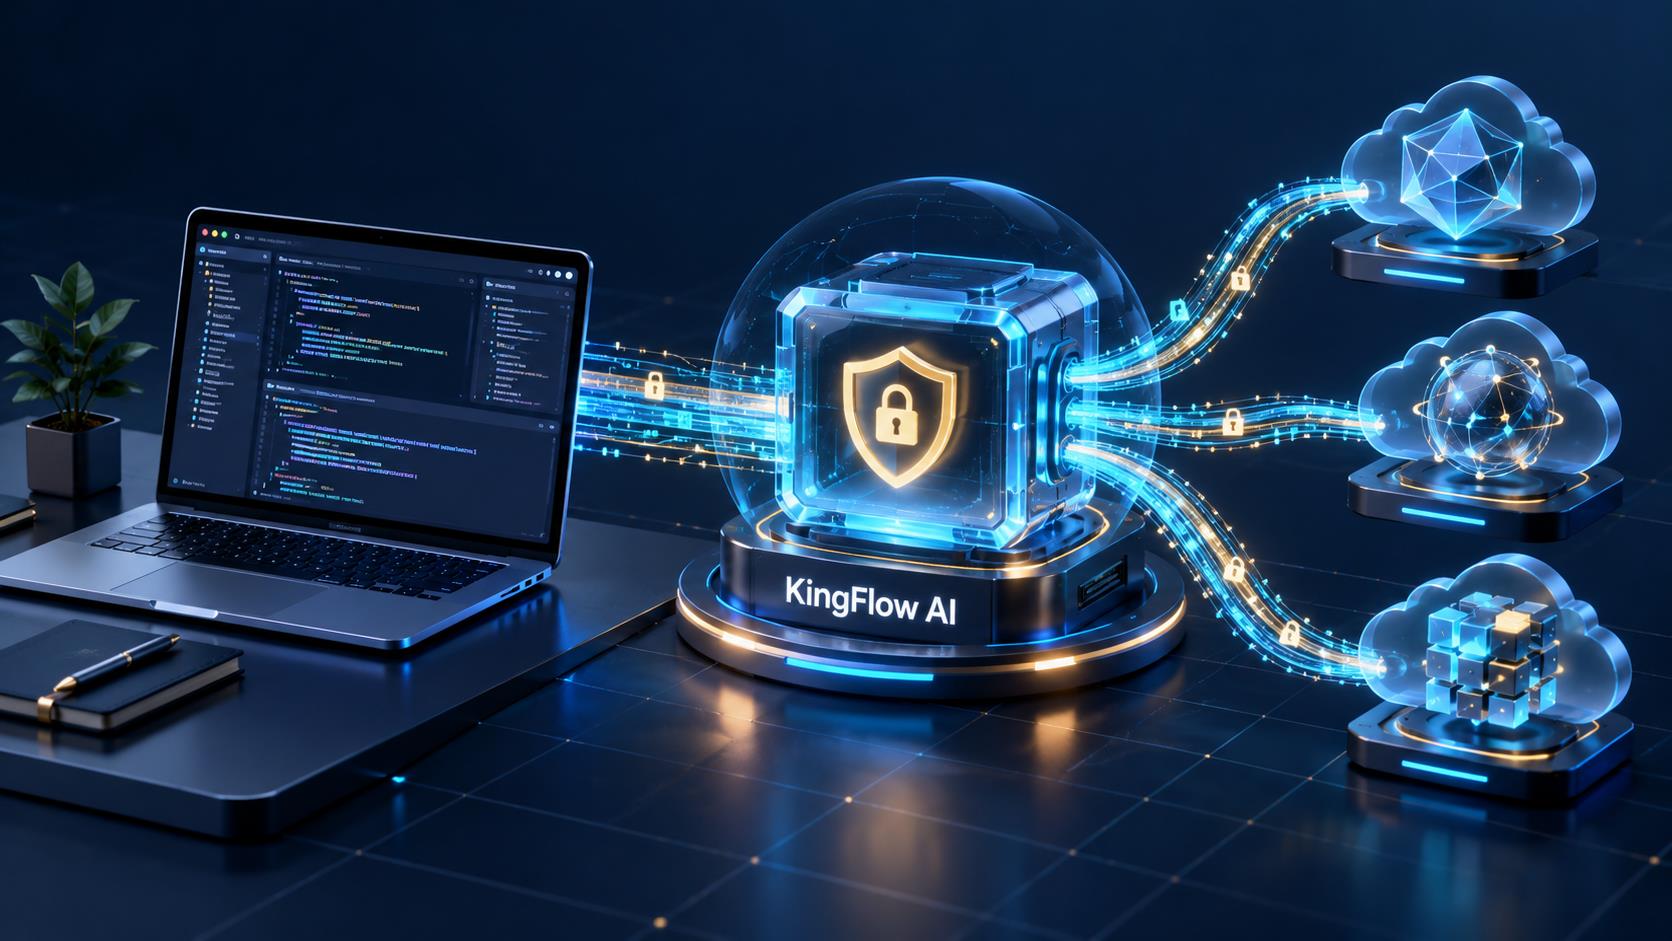
但只要涉及真实项目,就不能只问“能不能跑起来”,还要问:代**被复制到哪里?远程机器由谁维护?密钥如何保存?断线以后能不能恢复?团队成员能看到哪些项目?从这个角度看,Claude中转、Claude中转站、API中转 和 API中转站 提供的是另一条路线:开发工具仍在本机,模型调用通过统一 API **完成,不必为了使用模型把整套开发环境搬到远程设备。
远程托管方案解决了什么
把开发环境放到远程服务器、云电脑或托管设备上,确实有一些吸引力。设备可以持续在线,长任务不受本地电脑关机影响;不同终端只要连接远程会话,就能继续操作;依赖复杂的项目也可以把运行环境固定下来。
对于需要编译大型工程、运行持续任务或共享统一开发镜像的团队,远程环境本身很有价值。问题在于,当它只是为了“能用某个模型”而临时搭建时,额外链路可能迅速变成负担:
- 本地代码需要全量或增量同步,冲突和遗漏难以完全避免;
- **仓库、配置文件、测试数据和本地密钥可能被一并复制;
- 远程主机重置、失联或磁盘损坏时,需要单独恢复环境;
- SSH、文件同步、远程桌面和**链路都要维护;
- 多人共用时,权限边界和操作审计更加复杂。
因此,远程托管更适合作为经过设计的开发基础设施,而不是临时绕路。仅仅为了调用模型,先判断 API 接入能否满足需求,通常更简单。
本地API工作流并不等于数据完全留在本机
使用 Claude Code、Cursor、Cline 等工具时,代码仓库可以继续保存在本地,编辑、测试和版本控制也在本机完成。工具会根据任务读取相关文件,并把必要的提示词、代码片段或工具结果发送给模型服务。
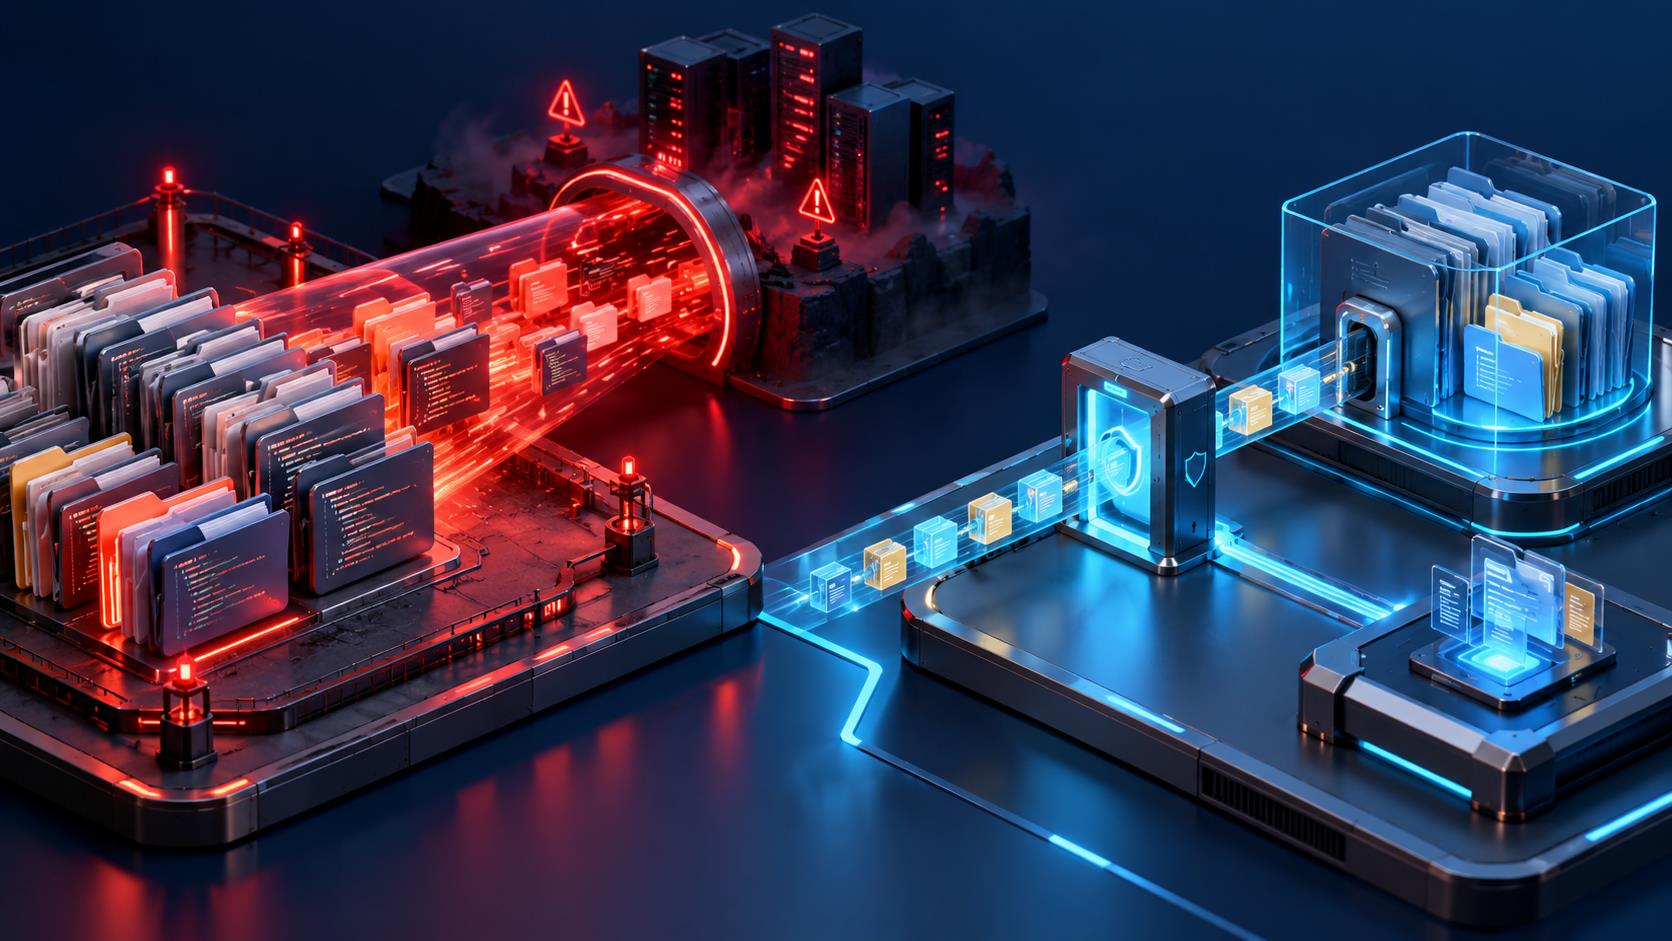
这与“把整个项目目录同步到一台远程机器”不同,但不代表数据完全不离开本机。真正可控的做法,是减少发送范围,并明确哪些内容永远不应进入模型上下文:
- 使用项目忽略规则排除密钥、证书、生产配置、客户数据和大型构建产物;
- 只让**读取当前任务需要的目录,不要默认扫描整个仓库;
- 把敏感值替换为占位符,测试时使用脱敏样本;
- 在执行命令前保留确认步骤,限制删除、发布和生产环境操作;
- 检查服务条款、隐私**和团队内部的数据使用规范。
一个可靠的 API中转 工作流,不是把所有内容毫无筛选地送进 API中转站,而是以最小必要上下文完成任务。
Claude中转站的优势是统一接入层
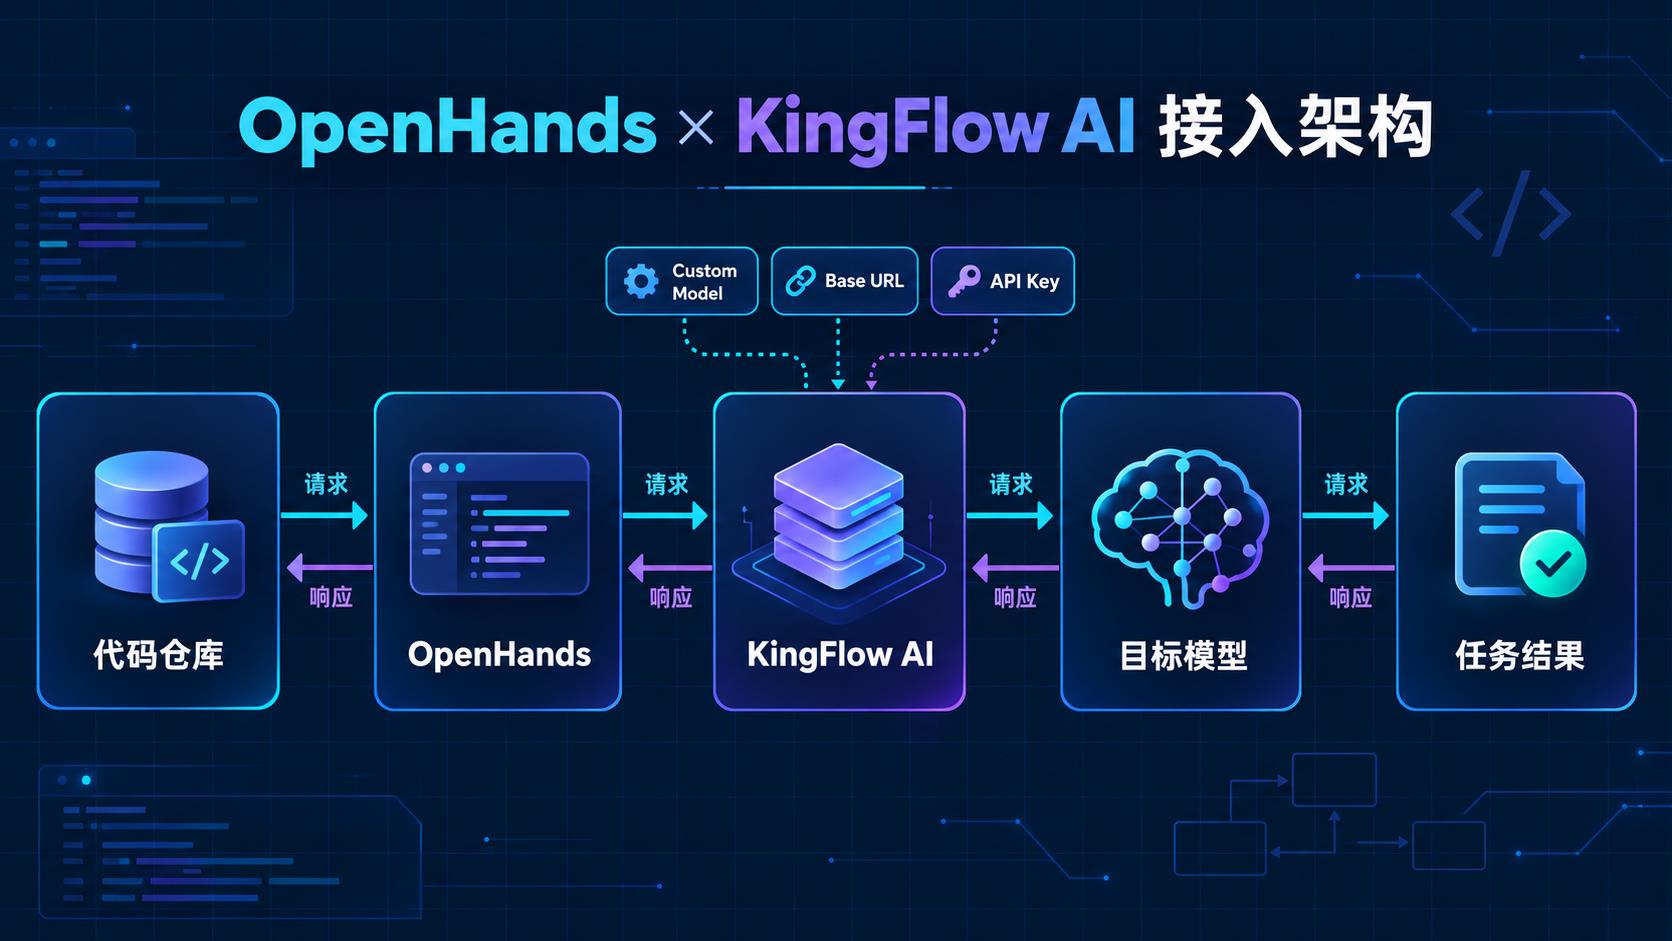
当终端和 IDE 直接面向统一**时,工具配置与上游模型可以分开管理。开发者只需维护固定的 *ase **L 和项目密钥;模型选择、余额、路由和错误处理则在**侧集中管理。
这会带来几个实际好处:
- 本地仓库、Git 历史和测试环境无需迁移到陌生远程主机;
- 更换模型或备用线路时,不必重新搭建整套开发桌面;
- 不同项目可以使用独立密钥,出现泄露时只撤销受影响的密钥;
- 调用量可以按项目核算,避免多人共用一个账号后无法追踪;
- 终端、IDE、桌面客户端和自建程序可以复用同一套接入方式。
需要注意的是,Claude中转站 和 API中转站 也需要认真评估。协议兼容只是第一步,还要验证模型表现、计费记录、错误反馈、密钥管理和服务连续性。
KingFlow AI如何接入本地开发工具
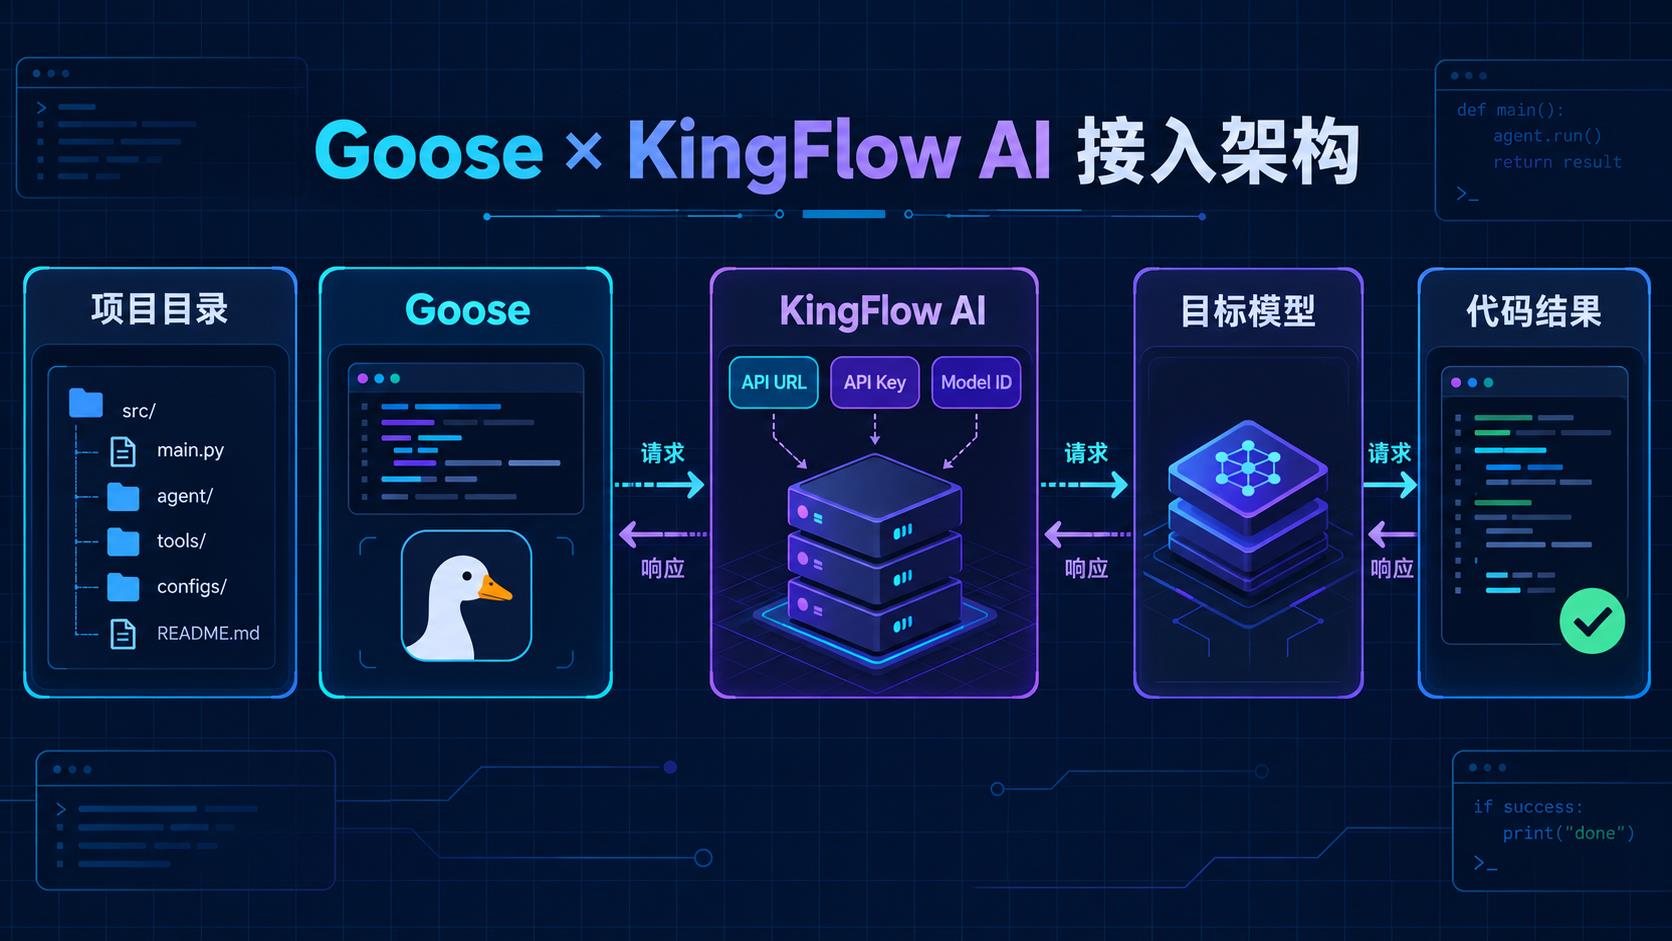
KingFlow AI 提供兼容 Anthropic 与 OpenAI 协议的统一大模型 API **。官网介绍的接入方式是:在控制台创建 sk- 密钥,然后替换 *ase **L 和鉴权 Token,即可接入 Claude Code,以及 Codex、Cursor、Cline、Cherry Studio 等工具。
以 Claude Code 为例,核心配置可以保持很短:
export ANTHROPIC_*ASE_**L="你的 API 地址"
export ANTHROPIC_AUTH_TOKEN="你的项目密钥"
claude
这种方式不要求把整个项目上传到一台自建远程桌面。代码仍由本地工具读取和修改,只有模型完成任务所需的上下文会通过接口发送。团队应继续使用忽略规则、权限确认和脱敏数据控制发送范围。
KingFlow AI 官网还介绍了一个密钥接入多种模型、***按量计价或订阅 Token 套餐、账号风险隔离和多账号池自动调度。对于已经形成终端与 IDE 工作习惯的开发者,替换接口通常比迁移完整开发环境更轻量。
团队接入不要共用一把万能密钥
个人测试时,一把密钥可能足够;团队正式使用时,最好按成员、项目或环境拆分。这样既能限制影响范围,也更方便核算和审计。
建议至少建立以下规则:
- 开发、测试和自动化任务使用不同密钥;
- 密钥只存放在系统环境变量或专用密钥管理工具中;
- 每个项目设置月度预算、单次调用上限和超时;
- 人员离开项目或设备丢失后立即撤销相关密钥;
- 日志记录模型、任务类型、Token、耗时和错误码,但不要记录敏感正文;
- 高风险命令必须人工确认,生产发布不能由模型单独决定。
远程环境与API中转并不是二选一
有些项目确实需要远程服务器,例如固定 Linux 构建环境、GPU 任务、长时间测试或多人共享的开发容器。这时可以把远程环境与 API中转 组合使用,而不是把所有功能堆在一台托管机器上。
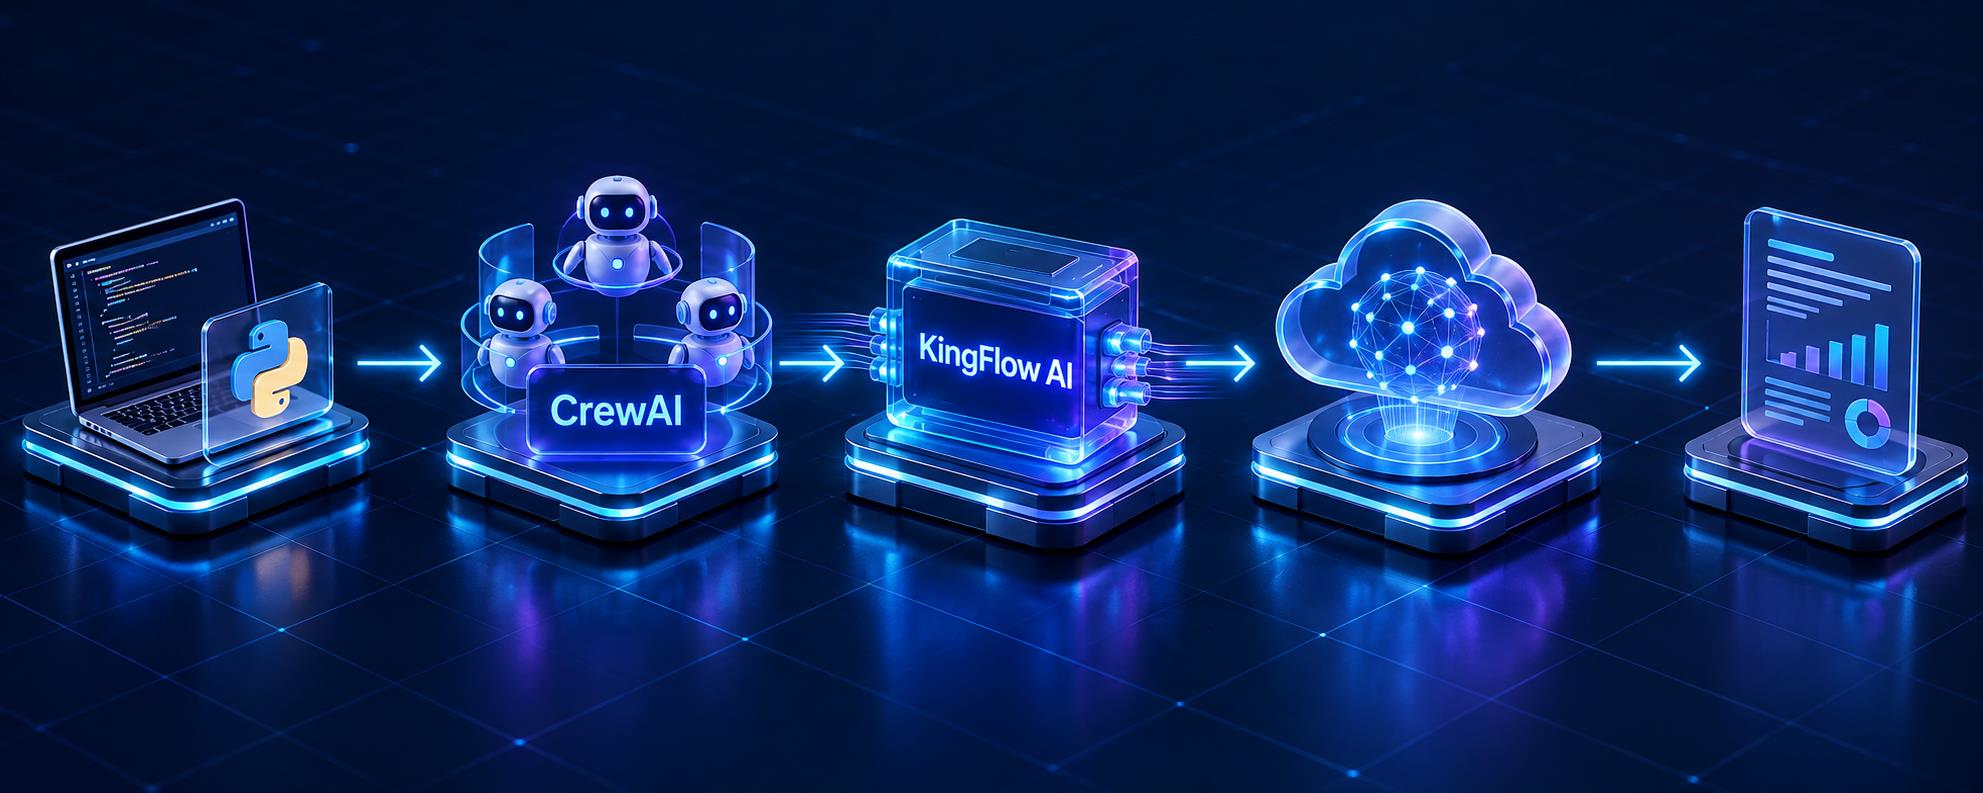
一种更清晰的分工是:代码仓库和权限由团队自己的远程环境管理;AI 工具通过 API中转站 调用模型;密钥按项目注入;构建与测试结果再返回给**分析。这样,远程计算、模型接入和项目权限各自有明确边界。
无论本地还是远程,都应避免把生产凭据直接交给模型,避免无限制执行命令,并为长任务保留检查点。基础设施越复杂,越需要可观察、可停止和可恢复。
如何验证一个API中转站是否适合长期使用
先选择一个不含敏感数据的小项目,连续测试普通问答、代码修改、工具调用、长任务和错误恢复。记录首字延迟、总耗时、失败率、重试次数、Token 消耗和返工量。
然后分别测试错误密钥、错误模型名、余额不足、请求超时和上游不可用,观察返回信息是否清楚。最后检查密钥能否独立撤销、项目消耗能否区分、价格记录能否核对。
只要其中一项无法确认,就不要急着迁移主力项目。Claude中转 和 API中转 的价值应该是减少复杂度,而不是增加一个无法解释的新黑盒。
从本地小项目开始体验KingFlow AI
可以先访问 KingFlow AI,创建一把仅用于测试的项目密钥,在 Claude Code 或常用 IDE 中替换 *ase **L。先限制可读取目录和最大调用量,再完成一次代码修改、一次测试修复和一次代码**。
如果质量、成本、错误处理和密钥管理都符合预期,再逐步扩展到更多项目。对多数开发者来说,合适的 Claude中转站 或 API中转站,不是让基础设施变得更炫,而是让代码少搬家、配置少重复、权限更清楚、任务更容易继续。
体验入口: https://kingflow.ai/
 一台始终在线的新加坡远程 Mac Zumac.Ai 推广介绍
 Claude中转站环境下 Claude Code Kubernetes MCP 接入教程
 Claude中转与Claude中转站怎么验收:API中转、API中转站质量测试实战
 Claude中转与Claude中转站实战:用API中转、API中转站告别账号折腾