Claude中转 401认证排查指南
使用 Claude Code 时突然看到 401,不一定意味着模型接口、账号和客户端全部失效。V2EX Claude 节点近期有用户遇到 Remote **naged settings failed to load (authentication rejected (401)) · no remote policy applied,同时核心调用仍可继续。这个现象的关键不是反复更换配置,而是先确认究竟哪个请求、哪一层认证被拒绝。
401 表示当前请求没有通过身份验证。远程托管设置、模型推理接口、客户端更新服务和企业策略服务可能使用不同的域名、凭据与权限,因此同为 401,修复方法并不相同。
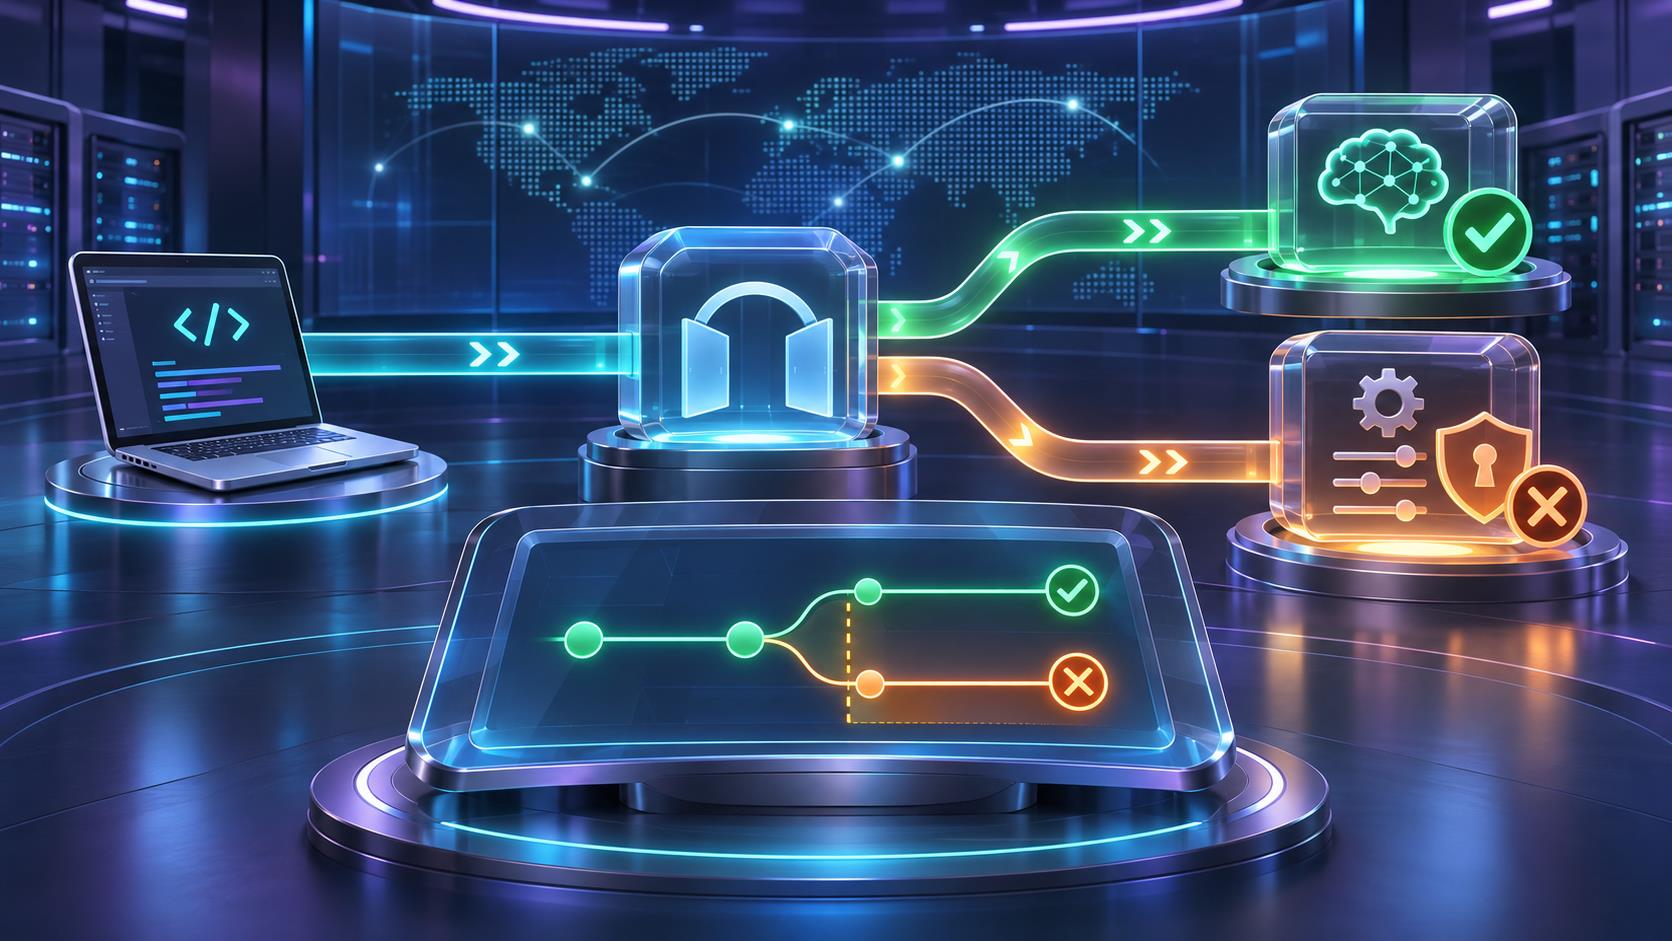
先确认哪个请求返回 401
先完整记录错误原文、发生时间、客户端版本、目标域名或 *ase **L,以及可公开的请求标识。不要把完整 API 密钥粘贴到工单、论坛或聊天记录中。
如果错误明确指向 remote **naged settings 或 remote policy,而普通对话、代码解释和简单补全仍能返回结果,通常说明远程策略或控制面认证失败,模型推理的数据面未必同时失效。此时“暂时能用”只是故障边界的线索,不能证明策略加载失败可以长期忽略。
如果每一次模型请求都返回 401,则应把重点放在 *ase **L、密钥、请求头、项目权限和上游账户状态。先区分控制面与数据面,能够避免把无关配置一起改乱。
检查配置读取顺序
同一个客户端可能从系统环境变量、用户级配置、项目配置、启动脚本和本地缓存读取认证信息。屏幕上看到的新密钥,不代表实际请求已经使用它。
按固定顺序排查:列出可能生效的配置来源,确认 *ase **L 与密钥属于同一个服务,再关闭并重新启动终端和客户端。不要同时保留多个拼写相近的变量,也不要只修改界面设置却忘记启动脚本中的旧值。
*ase **L 和 API 密钥必须成对验证。把服务 A 的地址与服务 * 的密钥组合,即使两边各自都有效,请求仍会返回 401。切换 Claude中转线路时,也要同时检查地址、协议模式和当前密钥。
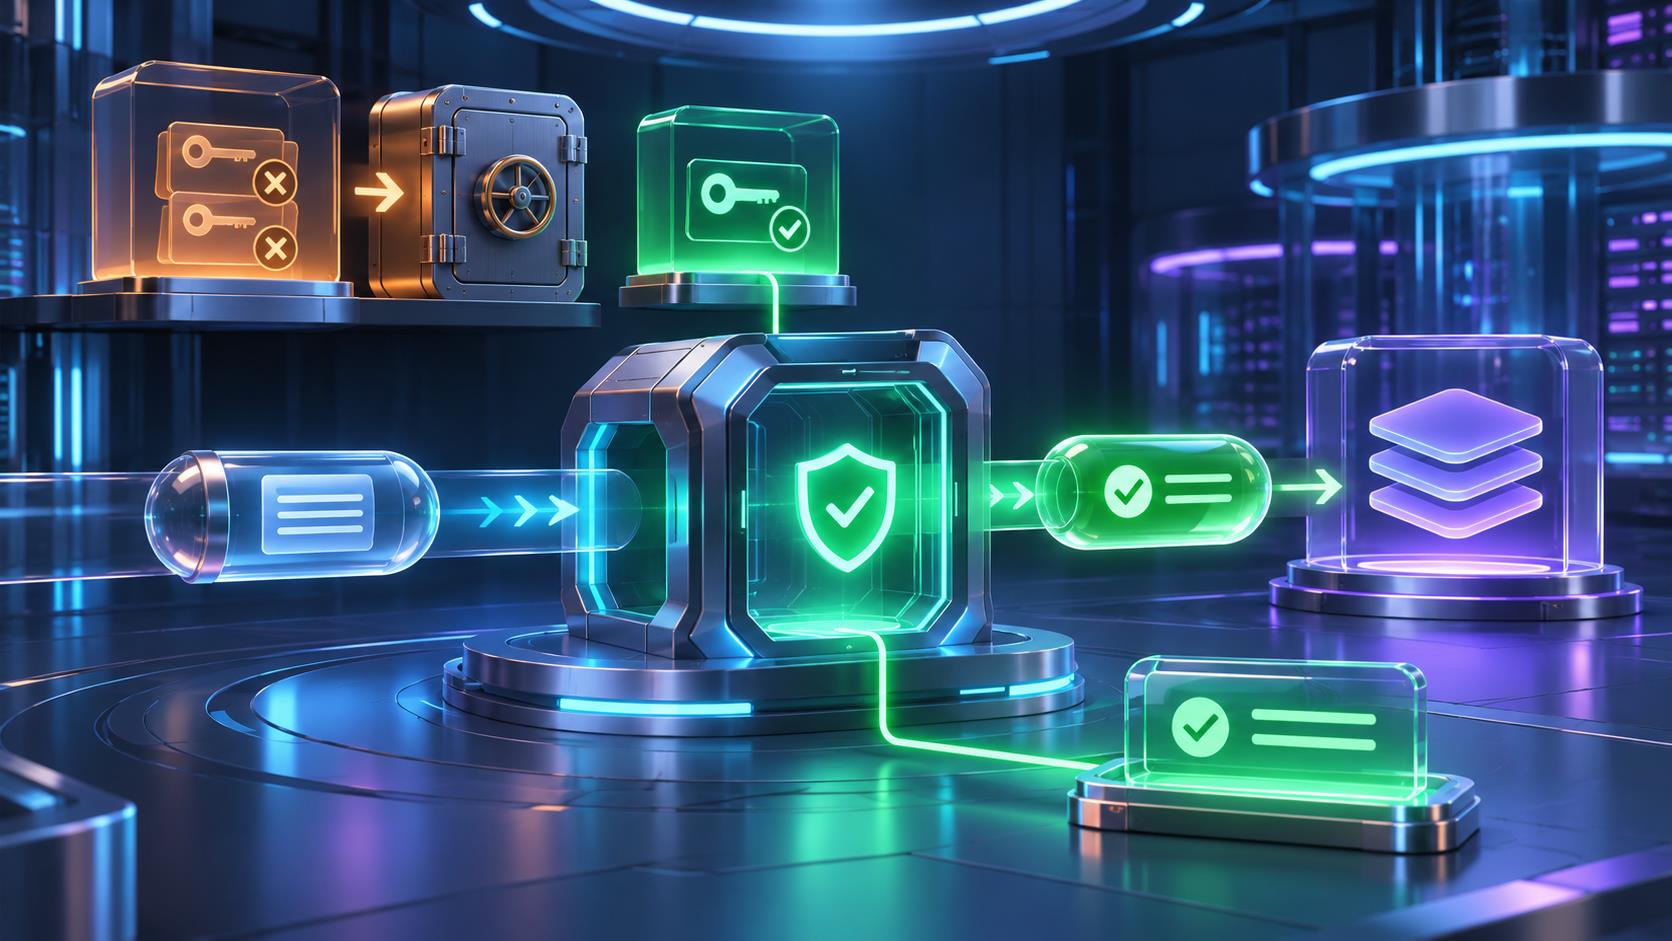
验证密钥状态与权限
检查密钥是否被撤销、过期、复制不完整,是否属于正确的项目或团队,以及是否具备当前模型和接口的访问权限。若平台支持独立密钥,应为不同项目分别创建,避免多人共享一个无法追踪来源的凭据。
权限问题和余额问题不应混为一谈。有的服务会用 401 表示无效身份,有的会用 403 表示无权访问,用 429 表示额度或频率限制。排查时保留状态码、简短响应和请求时间,才能与服务端记录对应。
排除**与请求头改写
公司**、本地网络切换工具、浏览器扩展或多层**都可能修改 Authorization、x-api-key 或目标域名。先在受控测试环境中减少中间环节,用同一套地址和密钥发送最小请求,再逐层恢复**和工具。
不要通过关闭证书校验或绕过安全控制来解决认证问题。若只有特定网络或设备失败,应比较**规则、DNS 结果、系统时间和客户端版本,而不是不断生成新密钥。
用最小请求建立基线
选择不含敏感代码的测试项目,只发送一个简短请求。记录调用时间、模型、状态码、延迟和响应中的请求标识。最小请求成功后,再回到原客户端测试;如果原客户端仍失败,问题更可能位于它的配置读取、缓存或请求头。
如果最小请求也失败,应停止批量重试。连续无效认证只会制造更多噪声,还可能触发安全限制。此时应核对服务端密钥状态、接入文档和**日志。
远程策略失败不能直接忽略
远程托管设置常用于下发组织级规则、工具限制或默认配置。加载失败后,客户端可能退回本地设置或默认行为。个人测试环境中看似没有影响,在团队环境中却可能意味着预期的安全策略没有生效。
因此应确认失败后的实际配置,并由***判断是否允许继续工作。涉及生产代码、客户数据、部署或数据库写入时,先恢复策略加载或采用明确的本地限制,再继续高风险任务。
用 KingFlow AI 统一接入配置
KingFlow AI 提供兼容 OpenAI 与 Anthropic 协议的统一 API **,可通过替换 *ase **L 接入终端、IDE、VS Code 扩展和桌面客户端。官网还介绍了独立密钥、多账号池自动调度和用量统计等能力。
统一入口的价值在于把地址、密钥和用量记录放到可管理的位置。团队可按项目创建独立密钥,发生 401 时先定位具体项目和时间段,再停用受影响的凭据,不必把所有开发环境同时中断。
选择 API中转站时,应先用小额、非敏感请求验证协议兼容、状态码、密钥停用和日志字段。Claude中转站提供的是接入与调度能力,客户端配置、组织策略和本地权限仍需要团队自行管理。完成 API中转基线测试后,再逐步接入真实工作流。
401排查步骤
- 保存错误原文、时间、客户端版本和请求标识。
- 判断失败来自远程策略控制面还是模型推理数据面。
- 列出环境变量、用户配置、项目配置和缓存的读取顺序。
- 成对核对 *ase **L、协议模式与 API 密钥。
- 检查密钥有效期、项目归属、权限与账户状态。
- 在受控环境发送一个不含敏感信息的最小请求。
- 逐层恢复**、扩展和客户端,定位请求头被改写的位置。
- 修复后轮换旧密钥,并确认远程策略和模型请求都已恢复。
把认证故障变成可重复的检查流程
401 的表面信息很短,背后却可能是策略服务、模型接口、配置优先级、密钥权限或**改写中的任一环节。先划分故障层,再用最小请求建立基线,比盲目重装和反复换号更容易得到**证结论。
无论使用官方接口、Claude中转还是 API中转,都应让每个项目拥有清晰的地址、独立密钥和**询的用量记录。KingFlow AI 可以作为统一 API 接入层;团队再配合配置清单、最小权限和异常轮换流程,让认证问题能够快速定位、恢复和复盘。
 别再说我这台电脑能跑 新加坡远程 Mac 如何留下可复现的项目环境
 项目只做三个月 真的要先买一台 Mac 吗
 新人明天入组 电脑还在路上 新加坡远程 Mac 让项目先开工
 API中转 高消耗模型用量控制指南
 Claude中转 跨地区使用迁移指南